前言
2025年3月,我任职某制造企业IT期间,接手了一起跨运营商网络高丢包故障。
集团ERP、扫菲计件、出货系统服务器部署在广西A市,该厂使用移动专线中心工厂;其余卫星厂(广东A市、广西B镇、广西C镇、广西D镇、广西E镇等)及广东B中心工厂业务对接节点全部使用电信网络。全线厂区集中爆发同一类故障:广西A中心工厂访问所有电信网络目标(包括广西省内电信节点、广东B中心工厂业务服务器)均出现严重卡顿、单据提交超时、扫菲打卡页面无限转圈,直接阻断流水线生产;而各电信厂区之间互访完全正常。
经过多轮分层测试与路由追踪,最终将故障段精准锁定为移动⇄电信跨运营商互联节点异常。本文完整记录从现象排查、根因定位到推动决策更换专线的全流程。
一、网络架构与边界前置判断
1. 网络架构基础
| 节点 | 运营商 | 角色 |
|---|---|---|
| 广西A中心工厂 | 移动专线 | ERP/扫菲/出货服务器所在地 |
| 广西B镇/广西C镇/广西D镇/广西E镇卫星厂 | 电信网络 | 业务访问端 |
| 广东B中心业务节点 183.X.X.X | 电信网络 | 核心业务目标 |
| 广东A市/14.X.X.X | 电信网络 | 业务访问端 |
2. 分层边界预测试
为快速定位故障区间,我做了以下对照测试:
| 测试场景 | 路径 | 结果 | 结论 |
|---|---|---|---|
| 广西A中心工厂内网 | Ping网关、ERP服务器 | 延迟稳定、0丢包 | 内网无异常 |
| 广西A中心工厂 → 广西省内电信节点 | 移动→电信(省内) | 高丢包、高延迟 | 跨运营商(省内)已出问题 |
| 广西A中心工厂 → 广东B目标 | 移动→电信(跨省) | 高丢包、高延迟 | 跨运营商(跨省)同样问题 |
| 各卫星厂之间互访 | 电信→电信(省内) | 正常 | 电信省内链路无异常 |
| 广东B中心业务节点 ↔ 广东A厂 | 电信→电信(省内) | 正常 | 电信省内链路无异常 |
| 广东方向 → 广西A中心工厂 | 电信→移动(反向) | 高丢包、高延迟 | 双向均异常,排除路由不对称 |
关键结论:
- 故障与“跨省”无关(省内移动→电信一样丢包)
- 故障与“方向”无关(双向均丢包)
- 故障只与“运营商组合”有关:移动↔电信,掉包
因此在故障段已明确指向运营商互联的情况下,未开展Wireshark抓包,优先排查骨干路由。
二、全厂区故障现象汇总
2.1 共性故障(广西A中心工厂访问电信网络时复现)
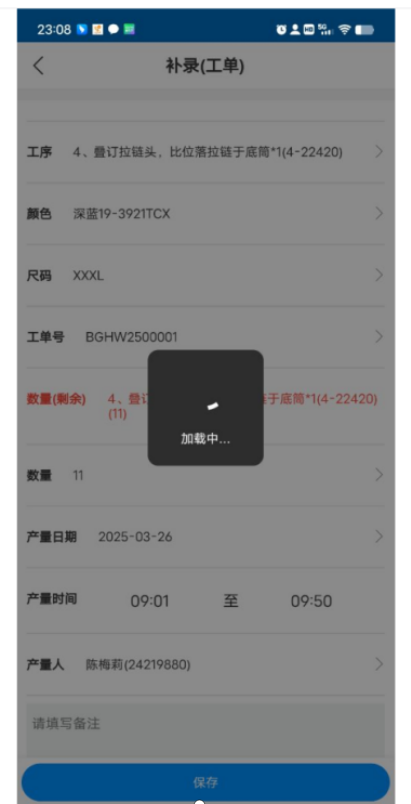
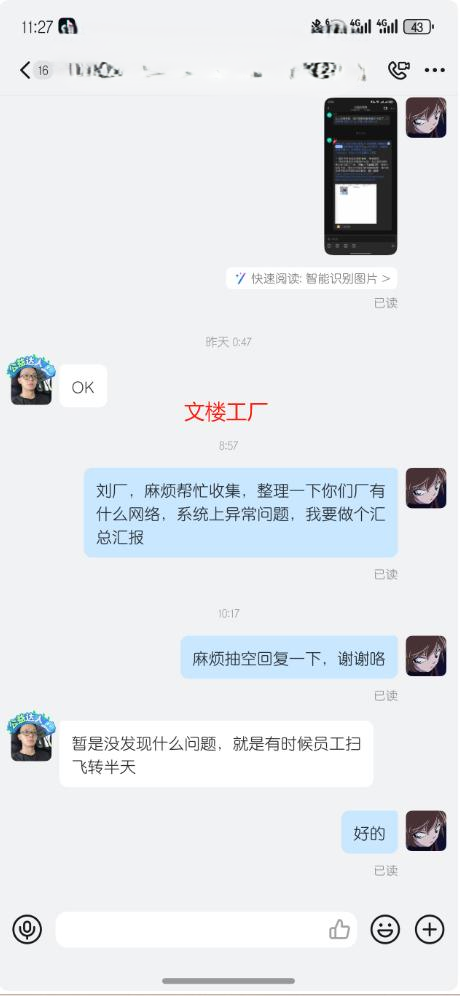
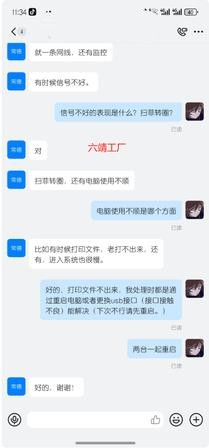
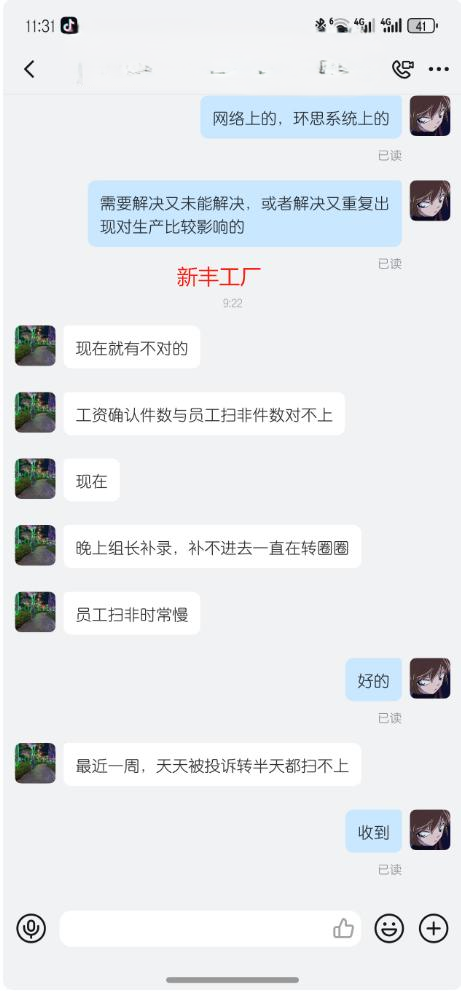
- 扫菲计件、工单补录页面长时间加载转圈,提交单据超时报错
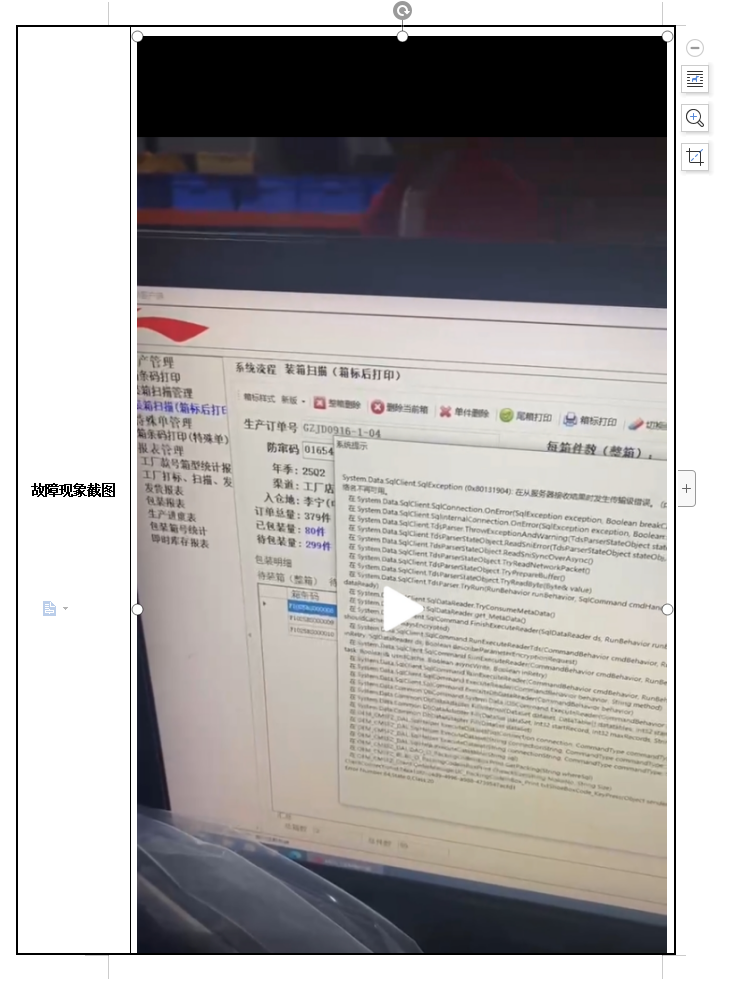
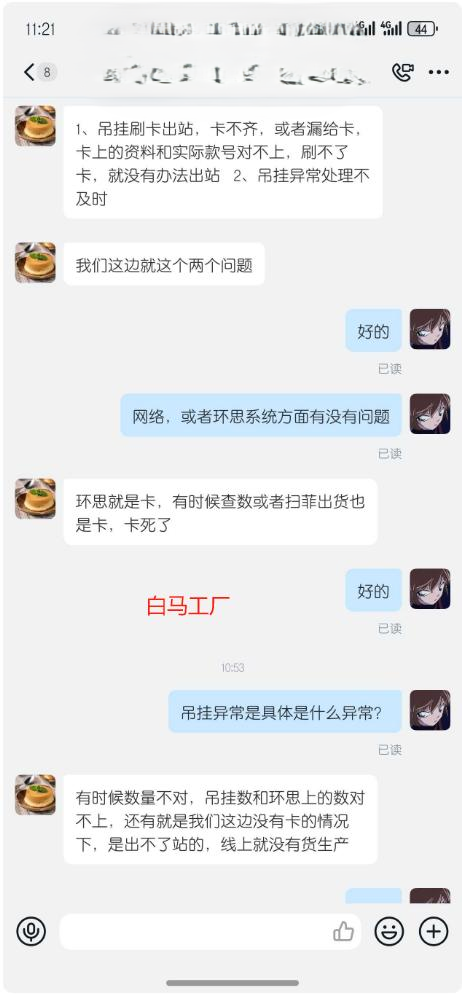
- 访问广东B出货服务器、ERP系统打开极慢,大批量出货单据导出卡死
- 跨运营商数据传输持续性丢包,生产记录上传延迟
2.2 各分厂反馈
- 广西A中心工厂(移动专线,故障源头): 访问电信目标频繁断网、持续性丢包,多次对接移动运维提交检测报告,长期无回应。长期监测丢包率超6%,生产系统频繁中断。
- 广东A厂、广东B市、广西B镇、广西C镇、广西D镇、广西E镇工厂(电信网络): 反馈广西A总部系统卡顿,但各厂之间互访正常。
- 广东B中心业务节点(电信网络): 与广东A厂等电信厂区互访正常,与广西A移动通信异常。
总结:员工扫菲加载速度极慢,夜间组长工单补录一直转圈无法保存;计件工资数量和扫菲记录对不上,厂区每日反馈网络卡顿投诉。
三、完整网络测试数据
本次针对两个核心业务IP(183.X.X.X、14.X.X.X)开展诊断测试。
3.1 DNS解析测试
text
C:\> nslookup 183.X.X.X
服务器:  UnKnown
Address:  211.138.245.180

*** UnKnown 找不到 183.X.X.X: Non-existent domain
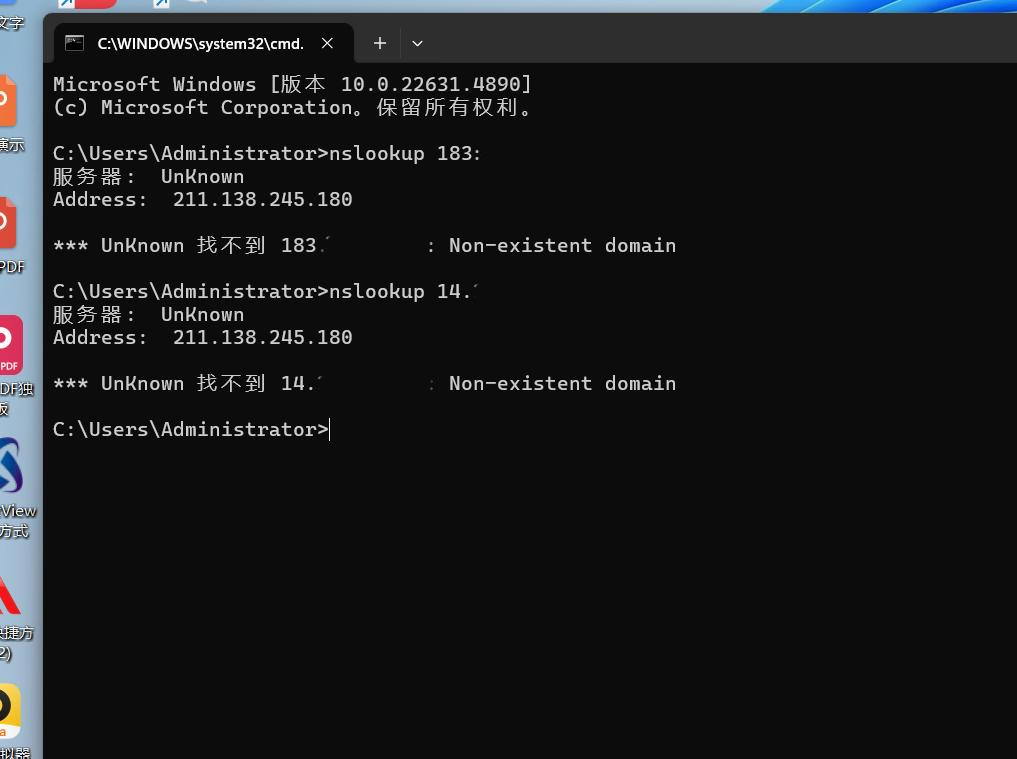
说明:业务服务器为纯IP直连,未绑定域名,不影响IP连通性。
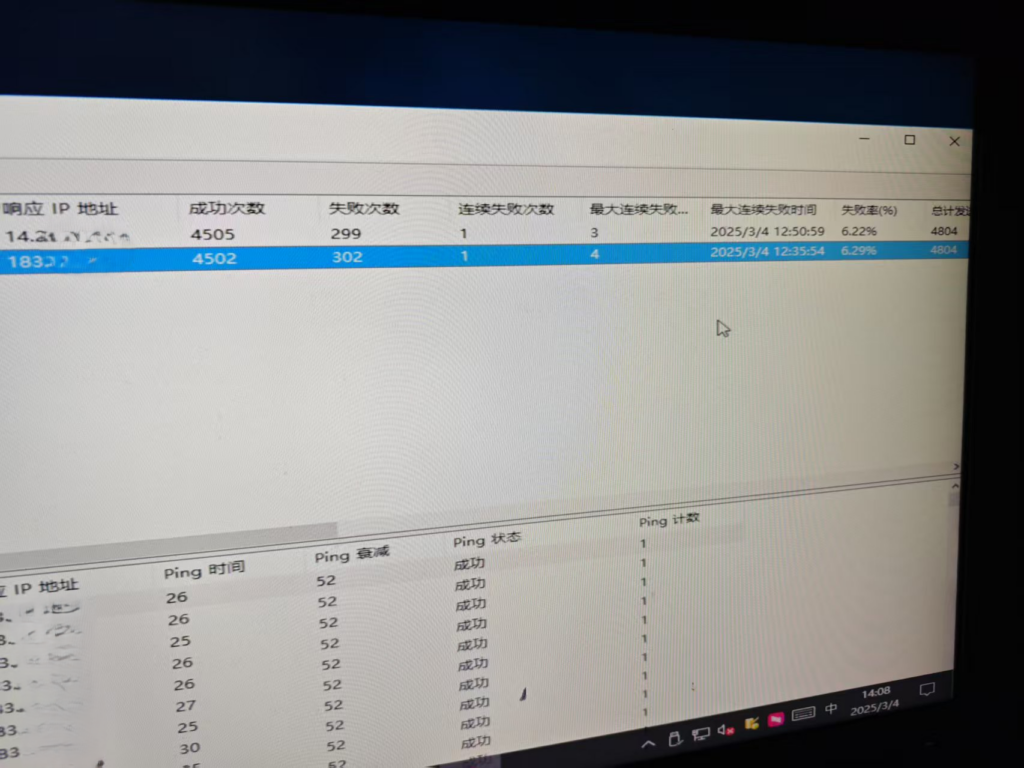
3.2 长周期Ping丢包统计
目标IP:183.X.X.X(广西A移动→广东B电信)
text
总发包:4804 次
失败:302 次
丢包率:6.29%
最大连续丢包:4个包
目标IP:14.X.X.X(广西A移动→广东A厂电信)
text
总发包:4804 次
失败:299 次
丢包率:6.22
3.3 Tracert路由追踪
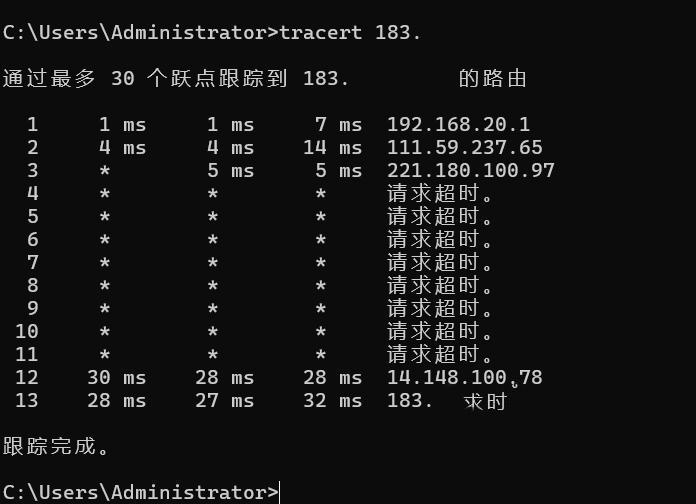
text
C:\> tracert 183.X.X.X

  1    1 ms    1 ms    7 ms    192.168.20.1        (玉林内网网关)
  2    4 ms    4 ms   14 ms    111.59.237.65       (移动本地出口)
  3    *       5 ms    5 ms    221.180.100.97      (移动省内骨干)
  4    *        *       *      请求超时。
  5    *        *       *      请求超时。
  6    *        *       *      请求超时。
  7    *        *       *      请求超时。
  8    *        *       *      请求超时。
  9    *        *       *      请求超时。
 10    *        *       *      请求超时。
 11    *        *       *      请求超时。
 12  30 ms    28 ms    28 ms  14.148.100.78(电信境内节点)
 13  28 ms    27 ms    32 ms   183.X.X.X     (目标服务器)
关键解读:
- 第1-3跳(移动网络内):延迟1-5ms,正常
- 第4-11跳:连续8跳超时(移动⇄电信边界节点)
- 第12-13跳(进入电信网络):延迟27-30ms,正常
Tracert显示路径在移动网络内正常,进入电信网络后延迟正常,但边界节点无ICMP响应,结合Ping 6%丢包,说明跨运营商互联节点存在转发异常。
四、故障段定位
基于以上全部测试数据,通过排除法锁定故障段:
| 排除项 | 依据 |
|---|---|
| ❌广西A中心工厂内网故障 | Ping网关、服务器0丢包,多终端测试均复现 |
| ❌ 电信网络故障 | 各卫星厂电信↔电信互访完全正常 |
| ❌ 跨省链路故障 | 广西A移动→广西省内电信节点同样丢包,排除”跨省”因素 |
| ❌ 远端业务服务器故障 | 电信厂区访问同一目标正常 |
| ❌ 路由不对称 | 双向测试均丢包 |
| ✅ 故障段锁定 | 移动⇄电信跨运营商互联节点转发异常 |
最终根因的确诊(具体是互联带宽不足、路由策略限制还是QoS丢包)需要运营商网管系统查看该段链路的实时数据才能确认。作为用户侧,我们的工作到“精准定界并推动业务切换”已经完成。
五、解决方案与最终结果
5.1 短期应急
- 广西A中心工厂核心工位临时切换备用网络(手机热点/4G路由器,走电信网络)
- 大批量单据导出、夜间补录错峰操作
5.2 运营商沟通记录
将全套测试数据(Ping日志、Tracert截图、分厂反馈汇总)正式提交移动政企客户经理。
| 时间线 | 运营商反馈 |
|---|---|
| 第1周 | “我们查一下” |
| 第2周 | “应该是骨干网调整,我们跟进” |
| 第3周 | “有结果通知你” |
| 第4周起 | 无回应 |
产线每日卡顿,业务损失持续累积。
5.3 专线替换决策与结果
基于以下事实向管理层提交网络改造建议:
- 故障段已精准定界:移动⇄电信跨运营商互联节点异常
- 运营商超过一个月无实质性进展,无明确修复时间表
- 每日业务损失可量化(产线扫码超时、单据卡死)
- 玉林中心工厂使用移动专线是全网唯一“非电信”节点,其余全部电信正常
管理层决策:广西A中心工厂引入电信专线,替代原有移动专线。
最终结果:
| 指标 | 移动专线(割接前) | 电信专线(割接后) |
|---|---|---|
| 丢包率 | 6.29%(持续) | 0% |
| 产线反馈 | 每日卡顿 | 完全恢复 |
问题彻底解决。
六、运维复盘
- 排障第一刀是“定界”:通过多场景对照测试(移动→电信 vs 电信→电信),快速锁定问题只在“移动→电信”这个运营商组合上出现。
- 不要被“跨省”干扰判断:本案例中省内移动→电信同样丢包,说明核心问题是跨运营商互联,而非跨省骨干。分层测试时覆盖“省内跨运营商”场景是关键。
- 抓包不是万能药:当故障段已明确指向运营商互联节点时,Wireshark抓包对定位根因帮助有限——你能看到TCP重传,但看不到运营商边界路由器的丢包策略。
- 运营商无回应本身就是信号:当运营商超过一个月无法给出修复时间表时,继续等待的机会成本已经高于换线成本。
- 最终验证:更换电信专线后,丢包率归零,业务完全恢复,所有排障结论得到最终验证。
关于作者:前工厂IT运维,这里记录真实排障案例,不写纸上谈兵的内容。
本站:www.ikunv.com